在當今高度數字化的時代,網絡安全已成為保障信息資產、維護業務連續性的核心要素。對于運行著龐大Windows生態系統的企業和個人而言,確保軟件、文檔乃至系統組件的真實性與完整性至關重要。本節將聚焦于網絡安全服務中的一個關鍵基礎技術——數字簽名,并探討其在Windows環境中如何通過“數字內容制作服務”來構建可信賴的數字世界。
一、數字簽名:網絡空間的“電子印章”
數字簽名是一種基于公鑰密碼學(非對稱加密)的技術,其作用類似于現實世界中的手寫簽名或實體印章,但具備更高的安全性和不可抵賴性。其核心目標是驗證:
- 真實性:確認數據(如軟件安裝包、驅動程序、文檔)確實來自其聲稱的發布者,而非被惡意篡改或偽造的“李鬼”。
- 完整性:確保數據在從發布者傳遞到接收者的過程中,未被任何第三方(如攻擊者)修改、損壞或植入惡意代碼。
在Windows生態中,數字簽名廣泛應用于:
- 驅動程序:未經微軟認證簽名的驅動程序可能導致系統不穩定或安全風險,Windows會對此發出明確警告。
- 應用程序(尤其是.exe, .msi安裝包):用戶下載軟件時,系統會檢查其簽名。來自未知或無效發布者的軟件會觸發SmartScreen篩選器等安全警告。
- ActiveX控件、PowerShell腳本等:執行策略通常會依據簽名來決定是否允許運行。
- Windows更新和系統文件:確保補丁和核心文件的來源是可信的微軟官方。
二、數字簽名的技術原理簡述
數字簽名的生成與驗證過程主要依賴于一對密鑰:私鑰和公鑰。
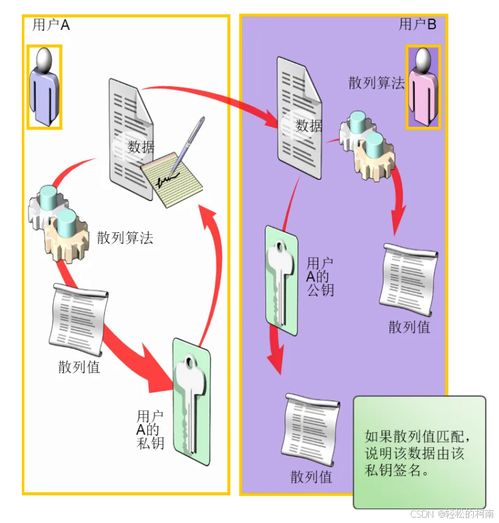
- 生成簽名:發布者使用散列函數(如SHA-256)對原始數據生成唯一的“數字指紋”(摘要),然后用自己的私鑰對這個指紋進行加密。加密后的結果就是附加在原始數據上的“數字簽名”。私鑰必須被發布者嚴格保密。
- 驗證簽名:接收者(如用戶的Windows系統)獲取到帶有簽名的數據后,首先使用相同的散列函數計算出數據的指紋。接著,它使用發布者對外公開的公鑰去解密附帶的簽名,得到發布者聲稱的原始指紋。對比這兩個指紋。如果完全一致,則證明數據在傳輸過程中未被篡改,且確實來自持有對應私鑰的發布者。
三、Windows環境中的數字內容制作服務
“數字內容制作服務”在這里可以理解為創建、管理和應用數字簽名的全套流程、工具與服務。對于Windows平臺的開發者、IT管理員和企業來說,這包括以下幾個關鍵環節:
- 獲取數字證書:
- 證書頒發機構(CA):要從受信任的根CA(如DigiCert, Sectigo,或企業內部的私有CA)購買或申請代碼簽名證書。這是建立信任鏈的基礎。微軟維護著一個受信任的根證書頒發機構列表。
- 證書類型:包括標準代碼簽名證書、EV(擴展驗證)代碼簽名證書(要求更嚴格的身份驗證,能立即獲得微軟SmartScreen的信任)等。
- 簽名工具與實踐:
- SignTool.exe:微軟Windows SDK和WDK中提供的命令行工具,是進行數字簽名的主要工具。基本命令如:
signtool sign /f MyCertificate.pfx /p password MyApp.exe
- PowerShell cmdlets:如
Set-AuthenticodeSignature可用于簽名PowerShell腳本。
- Visual Studio集成:在項目屬性中可直接配置生成后事件進行自動簽名。
- 簽名時間戳:在簽名時添加可靠的時間戳服務地址,即使證書在未來過期,簽名在簽名時點仍然是有效的。命令如添加
/tr http://timestamp.digicert.com /td sha256。
- 驗證與信任管理:
- 用戶端:Windows系統自動通過證書鏈驗證簽名。用戶可以在文件的“屬性”->“數字簽名”選項卡中查看詳情。
- 管理員端:可以使用
Get-AuthenticodeSignaturePowerShell cmdlet驗證腳本簽名,或使用組策略部署受信任的發布者證書和根證書。
- 驅動程序的特殊流程:
- 需要通過微軟的Windows硬件開發者中心儀表板提交驅動進行簽名(包括WHQL/HLK測試和微軟認證簽名),以獲得最廣泛的系統兼容性和用戶信任。
四、安全實踐與挑戰
- 私鑰保護:私鑰是信任的根源。必須使用硬件安全模塊(HSM)或安全的密鑰存儲提供程序進行保護,防止泄露。
- 證書生命周期管理:關注證書的有效期,及時續訂,避免簽名因證書過期而失效。
- 應對簽名濫用:即使有合法簽名的軟件也可能被惡意利用(例如,供應鏈攻擊)。因此,數字簽名是重要的安全層,但并非唯一防線,需與防病毒、行為分析等其他安全措施結合。
###
在Windows網絡安全服務體系里,數字簽名絕非一個可選項,而是構建從操作系統底層到上層應用可信生態的強制性基礎。通過規范地利用“數字內容制作服務”——即從獲取可信證書、使用正確工具簽名、到部署驗證策略的完整流程——組織和個人能顯著提升其軟件分發和內容傳輸的安全性,有效抵御篡改、偽裝和中間人攻擊,從而在復雜的網絡空間中奠定堅實的信任基石。